
OpenSSHは、遠くのコンピューターへ安全に接続するためのソフトです。AnthropicはClaudeを使い、外から届く必要のない処理を調べました。その指摘を受けた修正がOpenSSH 10.6に入りました。攻撃被害の発表ではなく、入り口を狭くする予防的な改善です。
- これは何? 遠隔接続用ソフトOpenSSHで、接続前に動く処理を必要なものに絞る話です。
- 何があった? Anthropicの研究で不要な到達経路が見つかり、OpenSSH 10.6に確認順序を変える修正が入りました。
- 誰に関係ある? サーバーや製品の開発・運用担当者に関係します。一般利用者は直ちに新しい操作を求められていません。
- 結局どうなの? 入口が狭まったのは前進です。ただし欠陥がすべて消えたという証明ではありません。
そもそも何を狭めたの?
ログイン前に外から届く処理の範囲です。
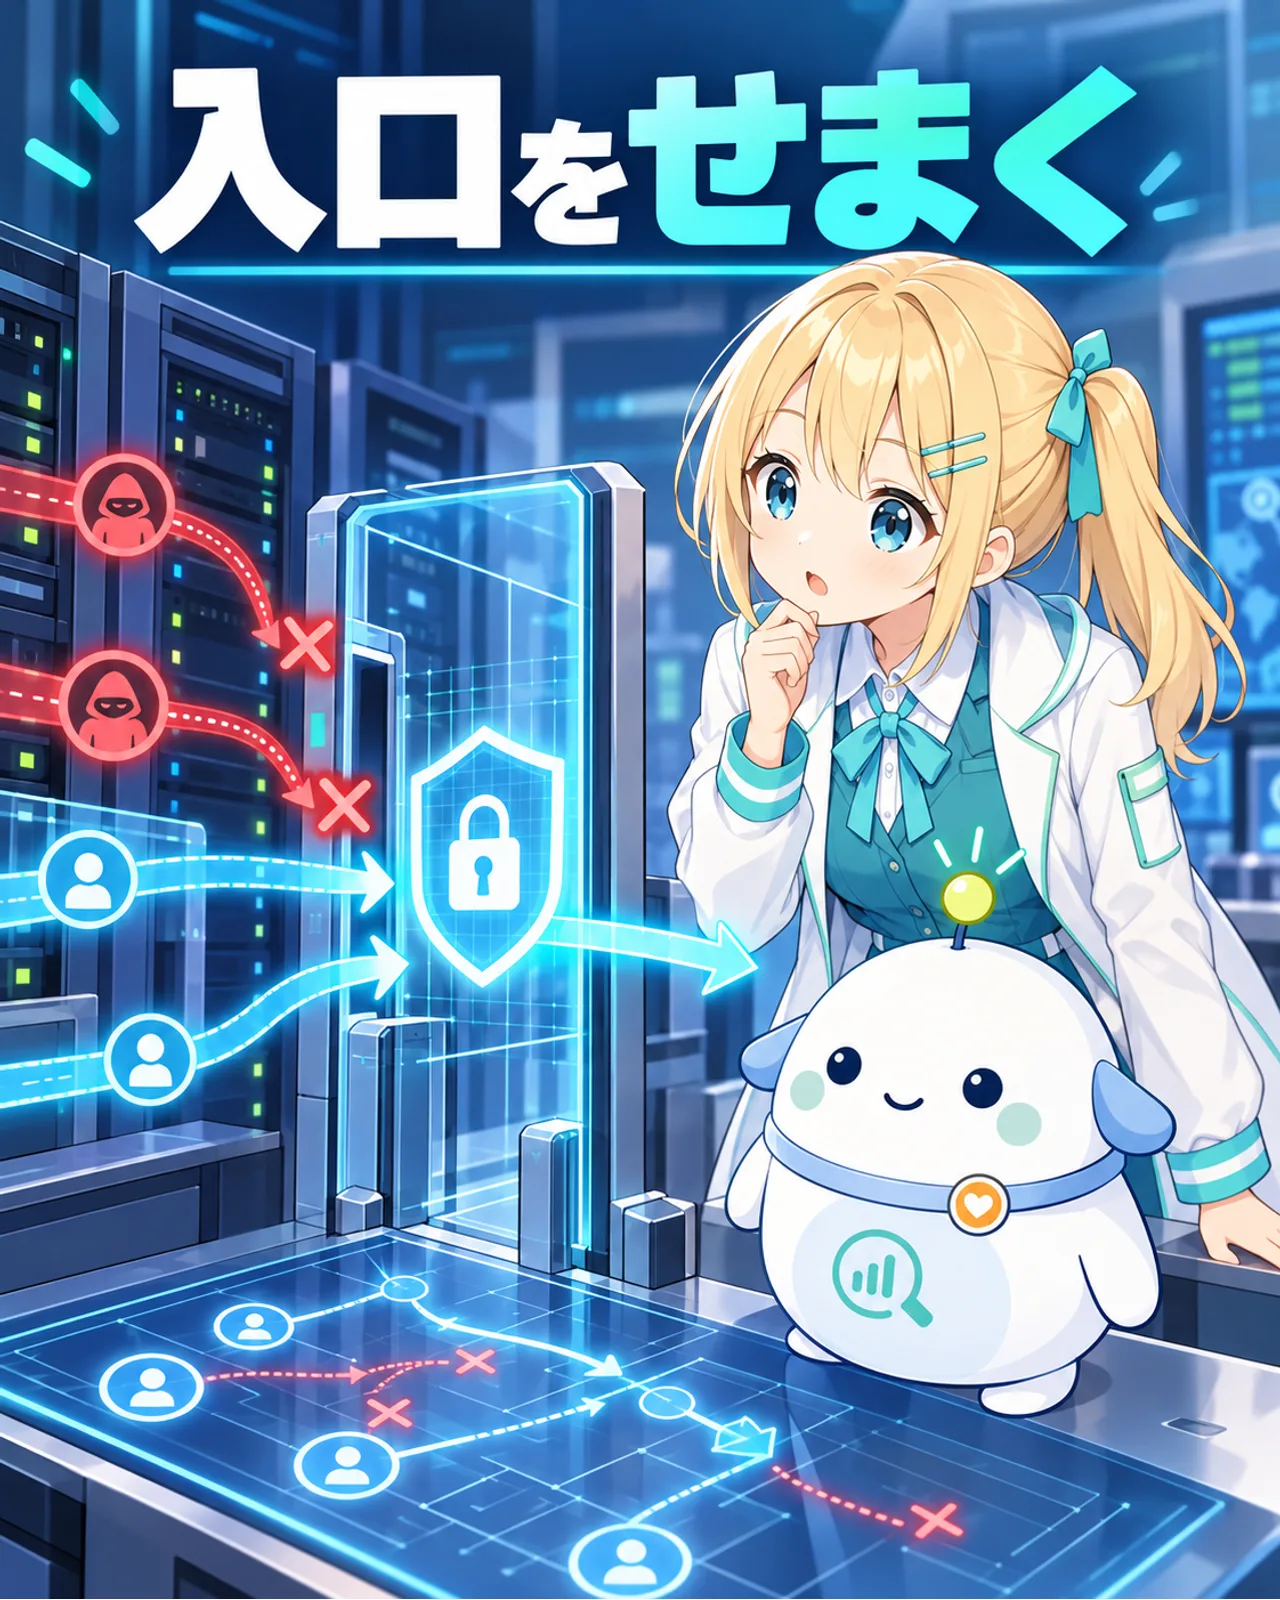
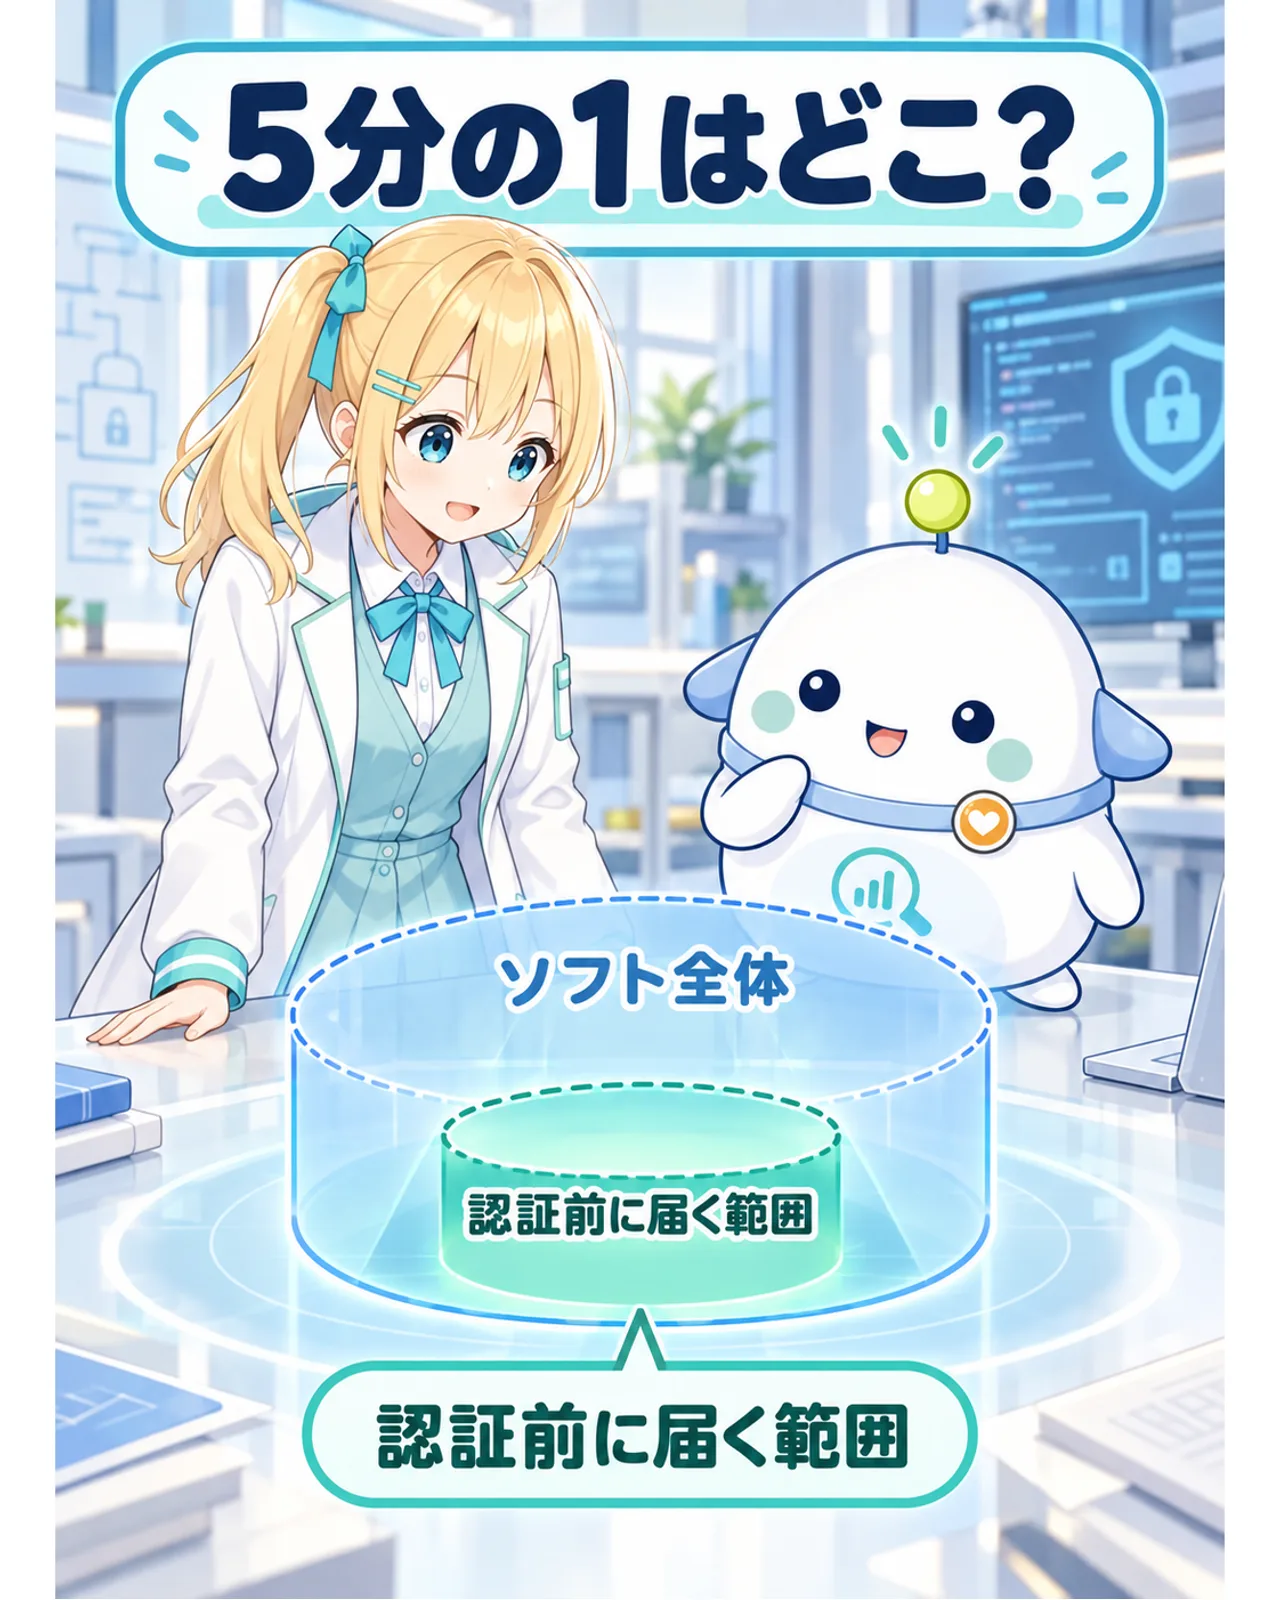
攻撃対象領域とは、外から送られた入力が届き、動かせるプログラム処理の範囲です。たとえると、入館前の来客が触れられる設備の範囲を決める考え方です。研究では、OpenSSHの「認証」、つまり接続した人が許可された本人かを確かめる前に、どの処理が動くかを調べました。
あなたに関係ある?
関係がある人は、OpenSSHを使うサーバーや製品を開発・運用する担当者です。配布元の更新情報を確認し、自分の環境に修正が届くかを見ます。
あまり関係がない人は、サービスを使うだけでサーバーを管理しない人です。今回の研究を読んで、端末の設定を直ちに変える話ではありません。
今回何が変わった?
Anthropicによると、OpenSSH 10.4では、初期設定で有効ではない実験的な署名方式の処理に、認証前の入力が届きました。署名方式とは、電子データの送り手や内容を確かめるための仕組みです。以前の処理は、届いた鍵を読み取ってから、その方式が許されるかを調べていました。
Anthropicは、当時のOpenSSHで約4500行の実験的な署名方式のコードに認証前の入力が届いたと説明しています。これは「そのコードが悪用された」という意味ではありません。使わない設定でも処理が外から届く状態だった、という指摘です。
OpenSSH 10.5では確認の位置を早めましたが、Anthropicは別の経路を見つけたと説明しています。OpenSSH 10.6では、鍵と証明書を読み取る段階で許可リスト(使ってよい方式だけを並べた設定の仕組み)と照合します。OpenSSH公式のリリースノートにも、この変更と研究者らの協力が載っています。
「約5分の1」は何の数字?
Anthropicは25プロジェクトで493件の問題を見つけたと報告しました。493件はすべて「すぐ攻撃できる欠陥」の数ではありません。OpenSSHの修正で約5分の1減ったというのは、同社の評価によると、初期設定で認証前に到達できたコードの範囲です。ソフト全体の行数が5分の1削除されたという意味ではありません。
安全の保証ではない
外から届く処理を減らすことは、未知の欠陥を使いにくくする狙いがあります。ただし欠陥を一件ずつ見つけて修正する作業も引き続き必要です。各製品への更新配布時期も製品ごとに異なります。
どんな人が確認する?
サーバーや製品の運用担当者は、自分が使う製品の配布元から更新情報を確認してください。一般利用者は、提供元から個別の案内がなければ、この研究だけを理由に設定を変える必要はありません。
すまラボまとめ
今回の要点は、ログイン前に不要な処理を動かさないという設計の見直しです。AIの調査結果を開発者が検討し、OpenSSH 10.6に具体的な修正が入りました。環境ごとの対応判断は、利用する製品の提供元の案内に従うのが確実です。